 انویدیا توقف تولید کارت گرافیک RTX 5090 را تکذیب کرد؟
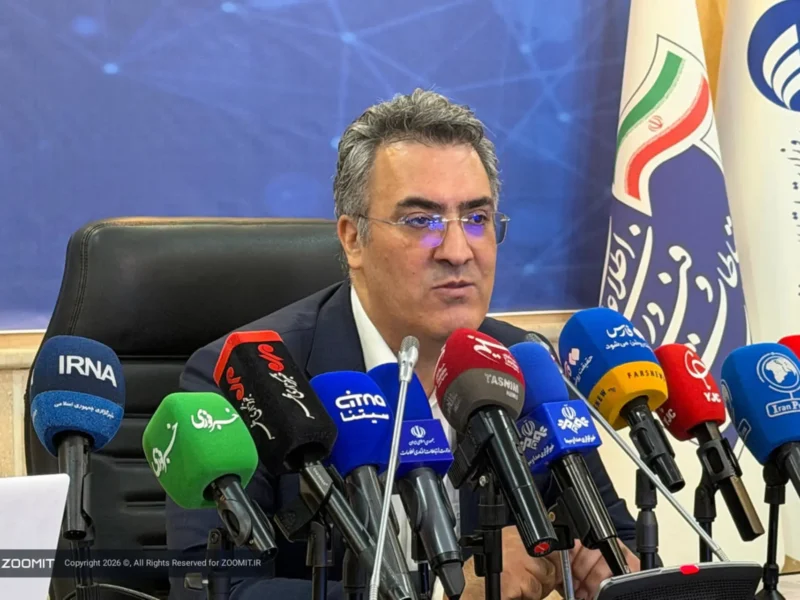
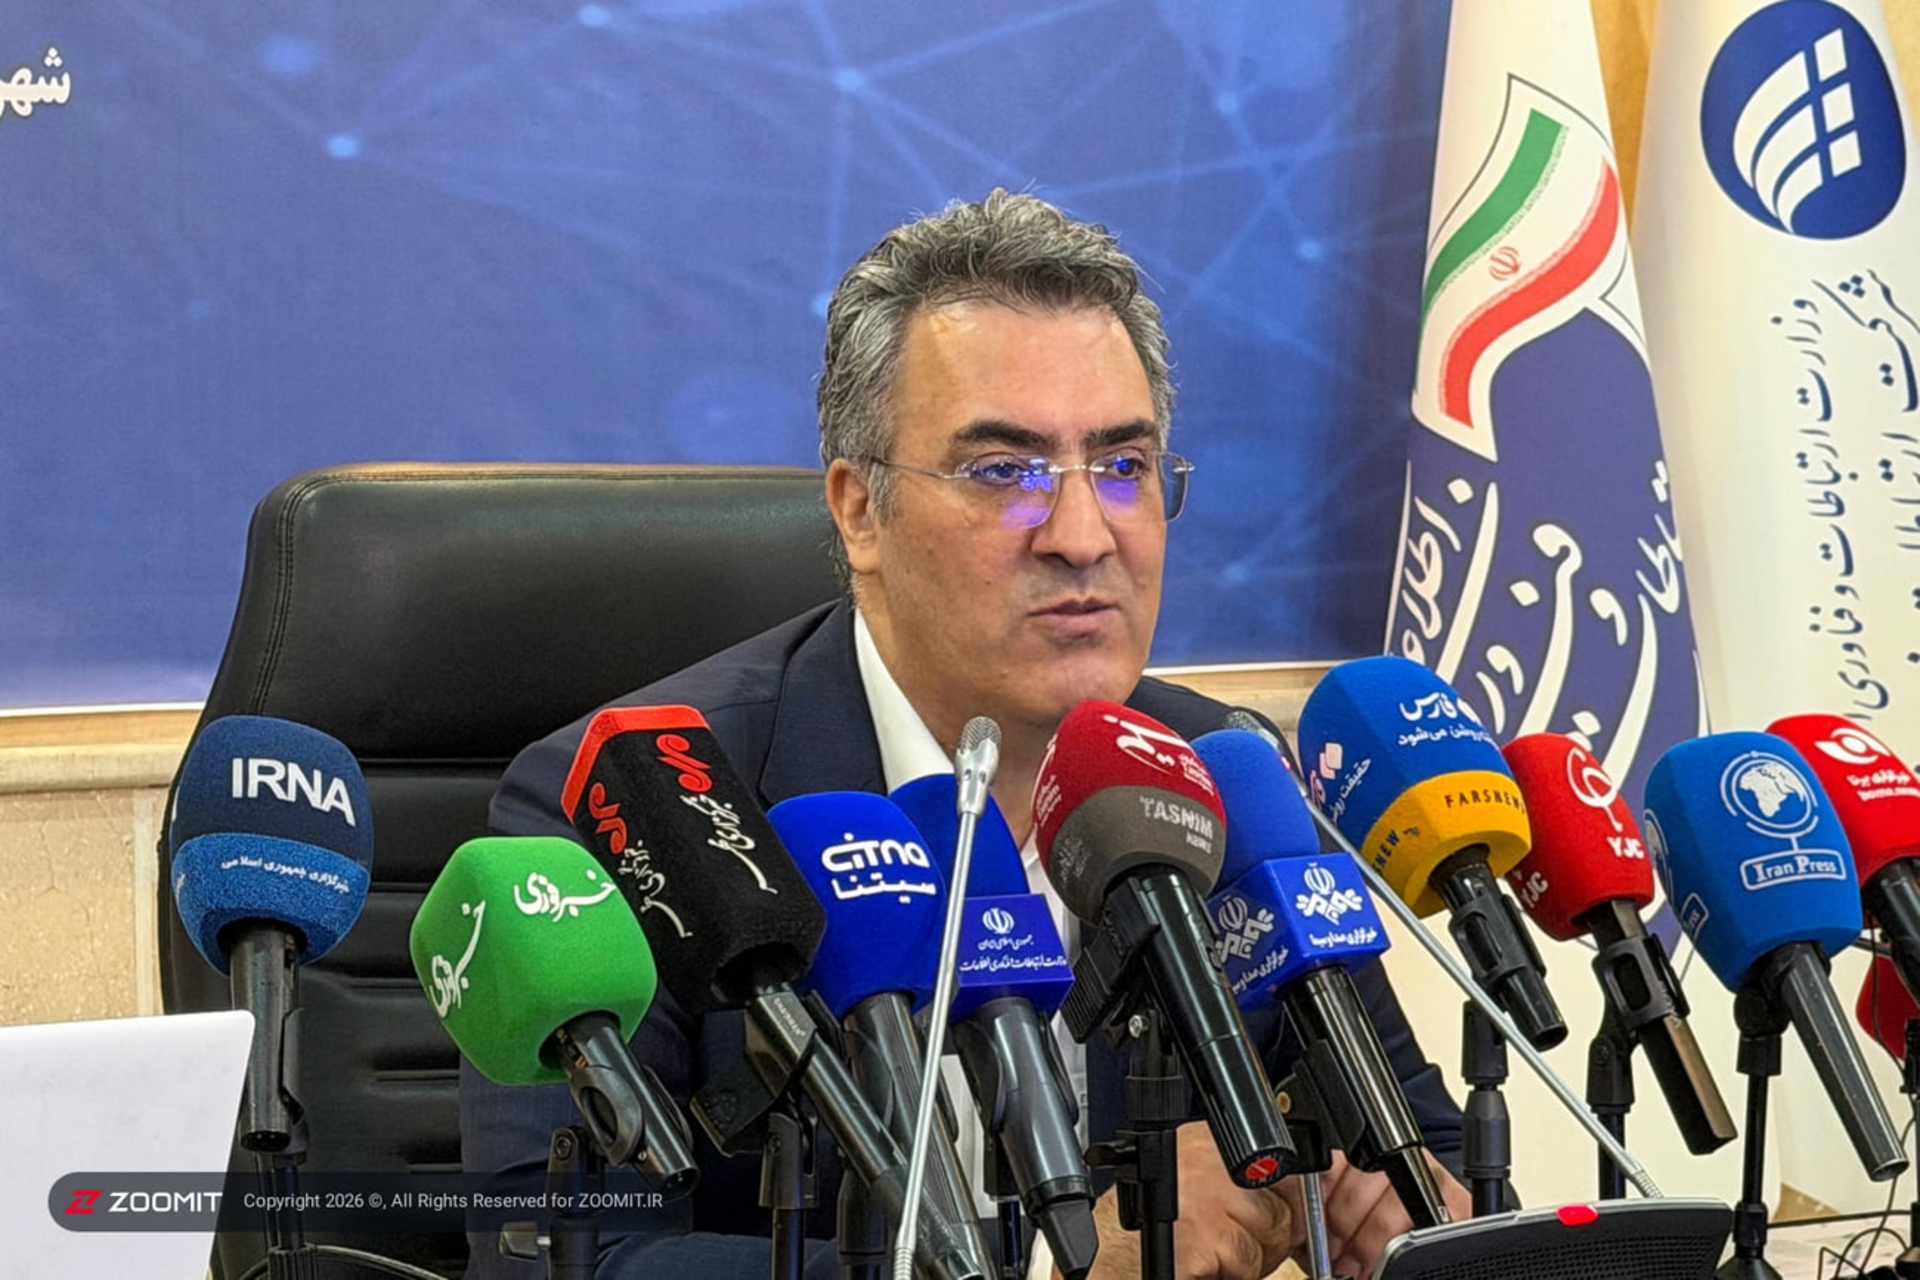
مدیرعامل شرکت زیرساخت گفت: «۲۸.۵۱ درصد رخدادهای امنیتی علیه سرویسهای اینترنتی ایران در ۲۴ ساعت گذشته، مربوط به شناسایی دسترسیهای راه دور بوده است.»
تبلیغات
بهزاد اکبری در صفحه ایکس (توییتر سابق) خود نوشت:
بیشترین رخدادهای امنیتی مشاهدهشده علیه سرویسهای ایران از اینترنت در ۲۴ ساعت گذشته مربوط به شناسایی سطح حمله، دسترسیهای راه دور و تلاش برای ورود است. سهم بالای Legacy Remote Access Probing (حدود ۲۸.۵٪) اهمیت حذف یا محدودسازی سرویسهای قدیمی، کاهش سطح در معرض اینترنت و استفاده از MFA را دوچندان میکند.
منظور از تصویری که او منتشر کرد این است که بیش از ۲۸ درصد از مهاجمان اینترنت را برای پیدا کردن سیستمهایی با سرویسهای دسترسی راه دور قدیمی جستوجو میکند. مثلاً سرویسهایی که برای مدیریت از راه دور استفاده میشوند و ممکن است پیکربندی ضعیف یا آسیبپذیری شناختهشده داشته باشند.


دیدگاهتان را بنویسید